Les antivirus traditionnels ne suffisent plus. Face aux ransomwares, aux attaques sans fichier et aux menaces avancées, les PME ont besoin d’une protection active et intelligente.
C’est exactement ce que propose l’EDR (Endpoint Detection and Response). Dans ce guide, on vous explique ce que c’est, pourquoi ça change tout, et comment choisir la bonne solution pour votre entreprise.
Qu'est-ce qu'un EDR ? Définition simple
Un EDR (Endpoint Detection and Response) est un logiciel de sécurité installé sur vos postes de travail, serveurs et équipements mobiles. Contrairement à un antivirus classique qui détecte les menaces connues via des signatures, un EDR surveille en permanence les comportements de chaque endpoint pour détecter toute activité anormale — même si la menace est totalement inconnue.
Une solution efficace et autonome
Concrètement, un EDR analyse en temps réel des milliers d’événements par seconde : processus lancés, connexions réseau, modifications de fichiers, exécutions de scripts, tentatives d’élévation de privilèges… Dès qu’un comportement suspect est détecté, il peut isoler automatiquement la machine compromise pour éviter la propagation sur le réseau, et alerter les équipes de sécurité.
EDR vs antivirus : quelle vraie différence ?
C’est la question que posent systématiquement les dirigeants de PME. Voici la comparaison honnête :
L'antivirus classique
L’antivirus fonctionne par comparaison de signatures : il connaît les malwares répertoriés et les bloque quand il les reconnaît. C’est efficace contre les menaces connues, mais totalement aveugle face aux attaques de type « zero-day », aux malwares polymorphes qui changent de signature, et aux attaques « fileless » qui n’utilisent aucun fichier (elles s’exécutent directement en mémoire). En 2025, plus de 60 % des cyberattaques réussies contournent les antivirus classiques.
L'EDR
L’EDR ne cherche pas à reconnaître une menace — il cherche à détecter un comportement anormal. Un processus qui chiffre massivement des fichiers ? Suspect. Un script PowerShell qui tente de désactiver les logs Windows ? Bloqué. Une connexion sortante vers un domaine malveillant inconnu ? Coupée. Cette approche comportementale permet de détecter des attaques que personne n’a encore jamais vues.
En résumé : l’antivirus protège du passé, l’EDR protège du présent et de l’avenir. Les deux sont complémentaires — la plupart des solutions EDR modernes intègrent d’ailleurs un antivirus en leur sein.
Pourquoi les PME ont besoin d'un EDR en 2026
Plusieurs facteurs rendent l’EDR indispensable pour les PME aujourd’hui, pas seulement pour les grands groupes :
Les ransomwares ciblent massivement les PME
75 % des cyberattaques en France ciblent des PME. Les ransomwares représentent la menace n°1 : ils chiffrent tous vos fichiers et exigent une rançon. Un EDR est la seule solution capable de détecter le comportement de chiffrement de masse avant que la propagation ne soit totale et d’isoler automatiquement la machine infectée en quelques secondes.
Le télétravail a explosé la surface d'attaque
Vos collaborateurs se connectent depuis chez eux, depuis des réseaux Wi-Fi publics, depuis des appareils personnels. Chaque endpoint hors du périmètre réseau de l’entreprise est une porte d’entrée potentielle. L’EDR protège le poste lui-même, indépendamment du réseau sur lequel il se trouve.
La conformité NIS2 et les exigences des assurances cyber
La directive NIS2 impose des mesures de protection avancées. De plus en plus d’assureurs cyber exigent désormais la présence d’un EDR pour proposer une couverture ou calculer la prime. Sans EDR, vous risquez de vous voir refuser une indemnisation après un incident.
Les attaques évoluent plus vite que les signatures
Les cybercriminels créent des milliers de variantes de malwares chaque jour, spécifiquement pour contourner les antivirus connus. Une signature prend des heures à être intégrée dans une base de données — un EDR réagit en millisecondes à un comportement suspect, sans avoir besoin de connaître la menace.
Comment fonctionne un EDR concrètement ?
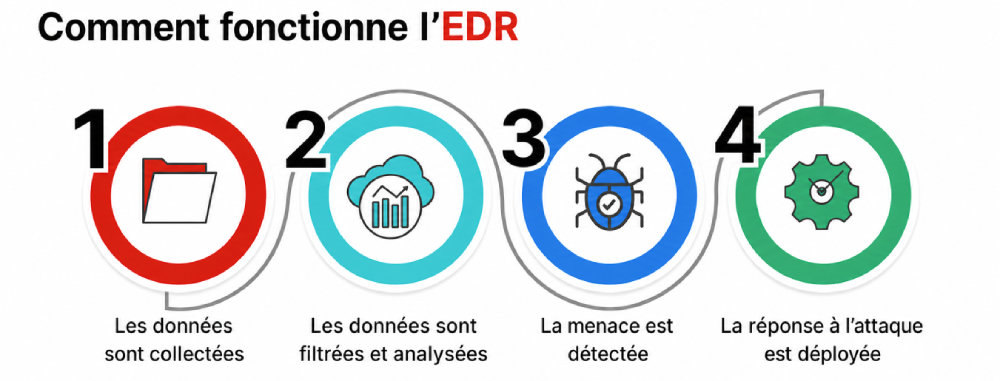
Un EDR s’appuie sur 4 mécanismes complémentaires :
1. La collecte de données comportementales
Un agent léger installé sur chaque endpoint collecte en permanence des milliers d’événements : processus actifs, appels système, connexions réseau, modifications du registre Windows, accès aux fichiers, scripts exécutés. Ces données sont envoyées vers une console centrale (cloud ou on-premise) pour analyse.
2. La détection par intelligence artificielle
Les moteurs d’analyse des EDR modernes utilisent le machine learning pour établir une baseline du comportement normal de chaque poste et détecter toute déviation significative. Certaines solutions utilisent aussi des règles de corrélation prédéfinies (MITRE ATT&CK framework) pour identifier des patterns d’attaque connus.
3. La réponse automatique
En cas de détection, l’EDR peut agir automatiquement : isoler le poste du réseau, tuer le processus malveillant, mettre en quarantaine les fichiers suspects, annuler des modifications (rollback). Cette réponse automatique est cruciale — elle peut stopper une attaque en quelques secondes, avant que l’intervention humaine soit possible.
4. La visibilité et l'investigation
L’EDR conserve un historique détaillé de tous les événements, ce qui permet de reconstituer la chaîne d’une attaque (forensics), d’identifier le patient zéro, de comprendre comment l’attaquant s’est déplacé latéralement sur le réseau. Cette visibilité est indispensable pour clore un incident et prévenir sa réitération.
Comparatif 2026 : les 10 meilleures solutions EDR pour PME
Voici dix solutions EDR et XDR adaptées aux PME françaises, présentées sans classement : la bonne solution dépend de votre environnement (Microsoft 365, pare-feu existant, exigence de souveraineté), de la taille de votre parc et du niveau de supervision souhaité. Pour chacune, nous indiquons les points forts et les points faibles vérifiables.
Transparence : VDI Partenaire Technologique distribue certaines des solutions citées, notamment Sophos, SentinelOne et Stormshield. Ce comparatif s’appuie uniquement sur des sources publiques ; les points faibles de nos partenaires y figurent au même titre que ceux des autres éditeurs.
Notre méthode
- Gartner Magic Quadrant Endpoint Protection 2026 : position de chaque éditeur (Leader, Challenger, Visionnaire, Niche).
- Évaluations MITRE ATT&CK Enterprise 2024 et 2025 : participation. En 2025, seuls 11 éditeurs ont participé ; Microsoft, SentinelOne et Palo Alto se sont retirés. Une absence ne signifie donc pas un mauvais résultat.
- AV-Comparatives : Business Security Test H1 2026 (taux de protection, faux positifs) et test EPR 2026.
- ANSSI : certifications CSPN et qualifications pour les éditeurs français.
- Pages tarifs des éditeurs, relevées en septembre 2026, lorsqu’elles sont publiques.
Tableau récapitulatif
| Solution | Origine | Gartner 2026 | MITRE (participation) | AV-Comparatives 2026 | Prix public | Service managé |
|---|---|---|---|---|---|---|
| Microsoft Defender | États-Unis | Leader | 2024 | 98,8 % | 3,00 $/utilisateur/mois | Grands parcs uniquement |
| SentinelOne | États-Unis | Leader | 2024 | non testé | 179,99 $/poste/an | Chasse managée (Commercial) |
| CrowdStrike Falcon | États-Unis | Leader | 2025 | 98,5 % | 184,99 $/appareil/an | Falcon Complete |
| Sophos Intercept X | Royaume-Uni | Leader | 2024, 2025 | 98,3 % | sur devis | Sophos MDR |
| ESET PROTECT | Slovaquie | Challenger | 2024, 2025 | 98,8 % | sur devis | ESET MDR |
| Bitdefender GravityZone | Roumanie | Visionnaire | 2024 | 99,8 % | sur devis | Bitdefender MDR |
| WithSecure Elements | Finlande | cité | 2024, 2025 | certifié EPR | sur devis | Elements MDR |
| TrendAI Vision One | Japon | Leader | 2024, 2025 | certifié EPR | sur devis | Oui |
| HarfangLab | France | absent | 2024 | non testé | sur devis | Via partenaires |
| Stormshield SES Evolution | France | absent | — | non testé | sur devis | Via MSSP |
Prix publics en dollars, relevés sur les sites des éditeurs en septembre 2026 et susceptibles d’évoluer. Taux de protection : AV-Comparatives Business Security Test H1 2026.
Microsoft Defender for Business / Defender for Endpoint
- Éditeur : Microsoft (États-Unis)
- Offre PME : Defender for Business, jusqu’à 300 utilisateurs ; inclus dans Microsoft 365 Business Premium
- Prix public : 3,00 $ par utilisateur et par mois en offre seule (engagement annuel)
- Service managé éditeur : Defender Experts, dont le Plan 2 exige au moins 1 500 postes
- Gartner 2026 : Leader
- MITRE : participant 2024, retiré en 2025
- AV-Comparatives H1 2026 : 98,8 % de protection, 0 faux positif (produit testé : Defender Antivirus)
- Hébergement : région UE, Royaume-Uni ou États-Unis choisie à l’activation, non modifiable
| Points forts | Points faibles |
|---|---|
| Souvent déjà inclus dans les licences Microsoft 365 Business Premium | Serveurs Windows et Linux couverts par une licence séparée |
| Prix public parmi les plus bas du marché | Service managé de l’éditeur réservé aux grands parcs |
| Intégration native avec Windows, Intune et Entra ID | Absent des évaluations MITRE 2025 |
| Aucun faux positif au test AV-Comparatives H1 2026 |
SentinelOne Singularity
- Éditeur : SentinelOne (États-Unis)
- Offres : Complete (EDR complet), Commercial, Enterprise
- Prix public : Complete 179,99 $ par poste et par an ; Commercial 229,99 $ ; Enterprise sur devis
- Service managé : chasse aux menaces managée incluse dans l’offre Commercial
- Gartner 2026 : Leader
- MITRE : participant 2024, retiré en 2025
- AV-Comparatives 2026 : non testé
| Points forts | Points faibles |
|---|---|
| Leader Gartner pour la 6e année consécutive | EDR complet seulement à partir de l’offre Complete |
| Agent conçu pour détecter et bloquer localement, même hors connexion (selon l’éditeur) | Absent des tests indépendants AV-Comparatives 2026 et de MITRE 2025 |
| Tarifs publiés, ce qui facilite la comparaison | Localisation de l’hébergement de l’EDR en Europe non documentée publiquement |
Sources : offres et tarifs.
CrowdStrike Falcon
- Éditeur : CrowdStrike (États-Unis)
- Offres : Falcon Go et Falcon Pro (sans EDR), Falcon Enterprise (avec EDR), Falcon Complete (managé)
- Prix public : Go 59,99 $, Pro 99,99 $, Enterprise 184,99 $ par appareil et par an ; Complete sur devis
- Service managé éditeur : Falcon Complete
- Gartner 2026 : Leader
- MITRE : absent en 2024, participant 2025
- AV-Comparatives H1 2026 : 98,5 % de protection, 8 faux positifs (Falcon Pro)
| Points forts | Points faibles |
|---|---|
| Leader Gartner pour la 7e fois | Les offres d’entrée Go et Pro n’incluent pas l’EDR |
| Service managé de l’éditeur (Falcon Complete) accessible sur devis | EDR à 184,99 $ par appareil et par an, parmi les plus chers |
| Plateforme très complète : identités, cloud, renseignement sur les menaces | Panne mondiale du 19 juillet 2024 due à une mise à jour défectueuse (environ 8,5 millions de postes Windows touchés selon Microsoft) |
| 8 faux positifs au test AV-Comparatives H1 2026 |
Sources : tarifs, CISA, panne 2024.
Sophos Intercept X (EDR, XDR, MDR)
- Éditeur : Sophos (Royaume-Uni)
- Offres : Intercept X EDR et XDR, Sophos MDR
- Prix public : non publié, sur devis via partenaires
- Service managé éditeur : Sophos MDR, renforcé par le rachat de Secureworks en 2025
- Gartner 2026 : Leader
- MITRE : participant 2024 et 2025
- AV-Comparatives H1 2026 : 98,3 % de protection, 2 faux positifs, 96,6 % au test malware
- Hébergement : région choisie à la création du compte (Allemagne ou Irlande pour l’Europe)
| Points forts | Points faibles |
|---|---|
| Service MDR proposé directement par l’éditeur | Pas de tarif public |
| Participant aux évaluations MITRE 2024 et 2025 | Score au test malware AV-Comparatives H1 2026 parmi les plus bas (96,6 %) |
| Données hébergées en Europe au choix | |
| Console unique pour postes, serveurs, pare-feu Sophos |
Sources : hébergement Sophos Central.
ESET PROTECT (ESET Inspect)
- Éditeur : ESET (Slovaquie)
- Offres : ESET Inspect (XDR) inclus dans PROTECT Elite et PROTECT MDR
- Prix public : non publié, sur devis
- Service managé éditeur : ESET PROTECT MDR
- Gartner 2026 : Challenger
- MITRE : participant 2024 et 2025
- AV-Comparatives : H1 2026 : 98,8 % de protection, 2 faux positifs, meilleur score de performance ; certifié EPR 2026
- Hébergement : centre de données européen à Francfort
| Points forts | Points faibles |
|---|---|
| Éditeur européen avec hébergement en Allemagne | Fonctions XDR réservées aux offres les plus élevées |
| Agent parmi les plus légers selon AV-Comparatives | Pas de tarif public |
| Présent dans tous les tests indépendants 2024-2026 | Challenger et non Leader dans le classement Gartner 2026 |
| Offre MDR disponible chez l’éditeur |
Sources : centres de données ESET.
Bitdefender GravityZone
- Éditeur : Bitdefender (Roumanie)
- Offres : Business Security Premium, Business Security Enterprise (EDR/XDR), Bitdefender MDR
- Prix public : non affiché par l’éditeur
- Service managé éditeur : Bitdefender MDR 24/7
- Gartner 2026 : Visionnaire
- MITRE : participant 2024, absent en 2025
- AV-Comparatives : H1 2026 : 99,8 % de protection, 4 faux positifs ; certifié EPR 2026
| Points forts | Points faibles |
|---|---|
| Meilleur taux de protection de ce comparatif au test AV-Comparatives H1 2026 | Absent des évaluations MITRE 2025 |
| Éditeur européen | Pas de tarif public |
| Couverture Windows, macOS et Linux | Visionnaire et non Leader dans le classement Gartner 2026 |
| Service MDR proposé par l’éditeur |
Sources : Bitdefender MDR.
WithSecure Elements EDR
- Éditeur : WithSecure (Finlande)
- Offres : Elements EDR, Co-Monitoring 24/7, Elements MDR
- Prix public : non publié, sur devis
- Gartner 2026 : cité dans le Magic Quadrant
- MITRE : participant 2024 et 2025
- AV-Comparatives : certifié EPR 2026
| Points forts | Points faibles |
|---|---|
| Éditeur européen | Pas de tarif public |
| Offre de co-supervision 24/7 en plus du service MDR | Rachat par un fonds et retrait de la Bourse fin 2025 : feuille de route à suivre |
| Participant aux évaluations MITRE 2024 et 2025, certifié EPR 2026 |
Sources : WithSecure MDR.
TrendAI Vision One (Trend Micro)
- Éditeur : Trend Micro, dont l’activité entreprise est commercialisée sous la marque TrendAI depuis mars 2026
- Offres : Vision One (EDR/XDR), services managés
- Prix public : non publié, sur devis
- Gartner 2026 : Leader
- MITRE : participant 2024 et 2025
- AV-Comparatives : certifié EPR 2026
| Points forts | Points faibles |
|---|---|
| Leader Gartner 2026 | Pas de tarif public |
| Participant aux évaluations MITRE 2024 et 2025, certifié EPR 2026 | Changement de marque récent (TrendAI) à prendre en compte dans les contrats et la documentation |
| Plateforme XDR étendue : messagerie, réseau, cloud |
Sources : TrendAI.
HarfangLab EDR (France)
- Éditeur : HarfangLab (France)
- Déploiement : cloud, cloud qualifié SecNumCloud, sur site ou réseau isolé
- Prix public : non publié, sur devis
- Service managé : via des partenaires MSSP
- Certifications : qualification ANSSI obtenue en janvier 2025, présentée comme la première pour un EDR ; certifications CSPN ; certification BSI (Allemagne)
- Gartner 2026 : absent
- MITRE : participant 2024, absent en 2025
| Points forts | Points faibles |
|---|---|
| Éditeur français, qualification ANSSI | Absent du Magic Quadrant Gartner et des évaluations MITRE 2025 |
| Options d’hébergement souverain, dont SecNumCloud et sur site | Pas de service managé de l’éditeur : il passe par un partenaire |
| Participant aux évaluations MITRE 2024 | Pas de tarif public |
Sources : qualification ANSSI, certificat CSPN 2024.
Stormshield Endpoint Security Evolution (France)
- Éditeur : Stormshield (France), filiale d’Airbus Defence and Space Cyber Programmes
- Déploiement : sur site, SaaS ou géré par un MSSP certifié Stormshield
- Prix public : non publié, sur devis
- Certifications : CSPN ANSSI (2023) ; label Cybersecurity Made In Europe
- Gartner 2026 : absent
- MITRE / AV-Comparatives : absent des éditions 2024-2026
| Points forts | Points faibles |
|---|---|
| Éditeur français, certification CSPN de l’ANSSI | Aucun test comparatif indépendant récent (Gartner, MITRE, AV-Comparatives) |
| Déploiement possible entièrement sur site | Couverture macOS et Linux non documentée clairement |
| Complémentaire des pare-feu Stormshield | Pas de tarif public |
Sources : Stormshield, CSPN 2023.
À surveiller : TEHTRIS
L’éditeur bordelais TEHTRIS propose une plateforme XDR hébergée sur un cloud qualifié SecNumCloud. Il a été placé en redressement judiciaire en avril 2026 puis repris par Jolt Capital, qui annonce la continuité des produits. Nous ne l’intégrons pas au comparatif tant que sa situation n’est pas stabilisée. Sources : Le Journal des Entreprises, ChannelNews.
Pourquoi Kaspersky n'est pas dans ce comparatif
Kaspersky obtient de bons scores aux tests AV-Comparatives, mais sa vente est interdite aux États-Unis depuis 2024, l’office fédéral allemand de la sécurité informatique (BSI) a émis un avertissement en mars 2022, et l’ANSSI a alors recommandé une stratégie de diversification. Pour une PME soumise à des exigences clients ou réglementaires, ce contexte pèse sur le choix. Sources : US Department of Commerce, BSI.
Et Palo Alto Cortex XDR ou Fortinet FortiEDR ?
Palo Alto Cortex XDR est Leader Gartner 2026 et certifié EPR 2026, mais il vise surtout les grandes organisations. Fortinet FortiEDR, classé Niche par Gartner et certifié EPR 2026, peut être pertinent pour une PME déjà équipée de pare-feu Fortinet.
Quelle solution selon votre situation ?
- Vous êtes sur Microsoft 365 Business Premium : commencez par évaluer Defender for Business, déjà inclus.
- Vous n’avez pas d’équipe IT : privilégiez une offre avec supervision 24/7, par l’éditeur (Sophos MDR, ESET MDR, Bitdefender MDR, Falcon Complete) ou par votre prestataire.
- Vous exigez un éditeur français et certifié par l’ANSSI : HarfangLab ou Stormshield.
- Vous voulez des données hébergées en Europe : vérifiez la région d’hébergement proposée, documentée notamment chez Microsoft, Sophos et ESET.
Pour comprendre la différence entre ces deux familles de solutions, lisez notre article EDR vs XDR : que choisir pour une PME, ou découvrez notre offre de solution EDR pour entreprise.
Protection EDR/XDR
Solution EDR / XDR
- Détecter
- Analyse et neutralise
- Pas besoin d'intervention humaine
Protection EDR/XDR
Microsoft Defender
- Détecter
- Analyse et neutralise
- Pas besoin d'intervention humaine
EDR managé ou EDR autonome : lequel choisir ?
C’est une question cruciale que beaucoup de PME sous-estiment. Un EDR génère des alertes — parfois des dizaines par jour. Si personne ne les lit, analyse et y répond, l’EDR ne sert presque à rien.
EDR autonome
vous déployez l’EDR et configurez des réponses automatiques. Efficace contre les menaces communes, mais des faux positifs peuvent bloquer des logiciels légitimes, et les attaques sophistiquées peuvent passer si personne ne surveille les alertes.
EDR managé (MDR — Managed Detection and Response)
votre prestataire ou une équipe de sécurité surveille les alertes 24h/24, qualifie les incidents et intervient en cas de menace réelle. C’est le modèle recommandé pour les PME sans équipe sécurité interne. Le surcoût est modeste (souvent 2 à 4 € par endpoint/mois en plus) mais la valeur est considérable.
Chez VDI Partenaire Technologique, nous proposons un service MDR : nous supervisons les alertes EDR de nos clients, qualifions les incidents et intervenons en cas de menace. Vous bénéficiez d’une protection de niveau entreprise sans avoir besoin d’une équipe sécurité interne.
Combien coûte un EDR pour une PME ?
Le coût d’un EDR dépend du nombre d’endpoints, de la solution choisie et du niveau de service.
Nous pouvons vous fournir des estimations précises, pour en savoir plus, prenez contact avec nous :
Nicolas vous accompagne
Expert infogérance depuis plus de 20 ans
Comment déployer un EDR en PME : les étapes clés
Un déploiement EDR mal préparé peut générer des faux positifs en masse et perturber la production. Voici les étapes à respecter avec un prestataire compétent :
- Inventaire des endpoints : recenser tous les postes, serveurs, VMs et équipements à couvrir
- Définition des exclusions : identifier les logiciels métier et processus légitimes pour éviter les faux positifs
- Déploiement en mode détection seule : dans un premier temps, l'EDR observe sans bloquer — permet d'affiner les règles
- Passage en mode protection active : une fois la baseline établie (généralement 2 à 4 semaines), activation de la réponse automatique
- Formation des équipes : sensibilisation sur les alertes, les procédures en cas d'incident, les faux positifs
- Définition des escalades : qui prévenir en cas d'incident, quelle est la procédure de réponse ?
FAQ — EDR pour les entreprises
Un EDR remplace-t-il complètement l'antivirus ?
Techniquement, les EDR modernes intègrent un antivirus en leur sein. Vous n’avez donc pas besoin de garder un antivirus séparé — cela créerait même des conflits. L’EDR remplace et dépasse l’antivirus classique sur tous les plans.
L'EDR ralentit-il les postes de travail ?
Les EDR modernes ont des agents très légers (moins de 1 % de charge CPU en moyenne). L’impact sur les performances est négligeable sur des postes avec 8 Go de RAM ou plus. Sur des machines très anciennes (plus de 8 ans), un impact peut être perceptible — c’est un bon prétexte pour renouveler le parc.
Combien de temps faut-il pour déployer un EDR sur 50 postes ?
Avec un déploiement automatisé via Active Directory ou un outil RMM, le déploiement de l’agent sur 50 postes prend moins d’une journée. La phase d’ajustement (exclusions, faux positifs) prend généralement 2 à 4 semaines avant de passer en mode protection active.
Un EDR suffit-il pour être conforme NIS2 ?
L’EDR est une brique essentielle de la conformité NIS2, mais pas la seule. NIS2 exige aussi une politique de gestion des accès, des sauvegardes testées, un plan de continuité d’activité, une gestion des correctifs et une sensibilisation des équipes. Un audit cybersécurité global est nécessaire pour évaluer votre niveau de conformité.
Peut-on déployer un EDR sans équipe IT interne ?
Oui, c’est même la situation la plus courante en PME. Un prestataire IT certifié déploie l’agent sur vos postes à distance, configure les règles et assure la supervision des alertes via un service MDR. Vous n’avez besoin d’aucune compétence technique interne.
Quel est le meilleur EDR pour une PME ?
Il n’existe pas de meilleur EDR universel. Les leaders du classement Gartner 2026 sont CrowdStrike, Microsoft, Palo Alto, SentinelOne, TrendAI et Sophos, mais le bon choix dépend de votre environnement, de votre budget et de la supervision disponible : une PME sur Microsoft 365 Business Premium dispose par exemple déjà de Defender for Business.
Existe-t-il des EDR français certifiés par l'ANSSI ?
Oui. HarfangLab a obtenu une qualification de l’ANSSI en janvier 2025 et dispose de certifications CSPN. Stormshield Endpoint Security Evolution dispose d’une certification CSPN délivrée en 2023.
VDI Partenaire Technologique — déploiement et supervision EDR à Lyon
VDI déploie et supervise des solutions EDR pour des PME depuis plusieurs années. Notre approche est pragmatique : nous choisissons avec vous la solution la mieux adaptée à votre infrastructure (taille, environnement Microsoft, contraintes RGPD), nous gérons le déploiement complet et nous assurons la supervision des alertes dans le cadre de notre service MDR.
Découvrez notre solution EDR pour entreprise, déploiement et supervision compris.
Une démarche durable au coeur de notre stratégie
Construisons l'entreprise de demain