La sécurité informatique d’une PME ne se règle pas avec un antivirus. Elle se construit par couches — le poste de travail, le réseau, les accès distants, les sauvegardes, et les personnes qui s’en servent tous les jours. Aucune de ces couches ne compense les autres.
Cette page décrit ce qu’il faut mettre en place, dans quel ordre, et ce qui relève d’un prestataire plutôt que de vos équipes. VDI Partenaire Technologique accompagne des PME de la région lyonnaise depuis 1988.
Quand personne n’a formellement cette charge en interne, elle se confie à un RSSI externalisé.
Sécurité informatique des PME : pourquoi c'est devenu un sujet de direction
Ce qui rend une PME plus exposée qu'un grand groupe
Une PME n’est pas visée parce qu’elle est riche, mais parce qu’elle est atteignable. Les attaques les plus courantes ne choisissent pas leur cible : elles balayent des plages d’adresses, testent des mots de passe connus, envoient des milliers de messages. Ce qui distingue une PME d’un grand groupe, ce n’est pas l’intérêt qu’elle présente, c’est le temps qu’il faut pour entrer.
Et ce temps est court quand il n’y a pas d’équipe dédiée : un serveur non mis à jour parce que personne n’a le temps, un accès distant ouvert pendant le confinement et jamais refermé, un compte d’ancien salarié encore actif. Ce sont ces trois points que nous retrouvons le plus souvent en audit.
Ce qu'une attaque coûte réellement à une PME
Le coût visible — la rançon éventuelle, le prestataire d’urgence — est rarement le plus lourd. Ce qui pèse, c’est l’arrêt : les commandes qu’on ne peut plus prendre, la production à l’arrêt faute d’accès aux fichiers, les jours passés à tout reconstruire. Une PME qui redémarre en une semaine s’en sort bien.
S’ajoutent les conséquences qu’on ne chiffre pas tout de suite : les clients qui apprennent que leurs données ont fuité, l’assureur qui demande des comptes sur les mesures en place, et le temps de direction absorbé pendant des semaines.
Ce que la réglementation impose désormais
Le RGPD impose depuis 2018 de protéger les données personnelles et de notifier une violation à la CNIL sous 72 heures. Beaucoup de dirigeants découvrent cette obligation le jour où elle s’applique.
La directive NIS2 élargit nettement le périmètre : elle ne concerne plus seulement les opérateurs critiques mais des entreprises de taille moyenne dans de nombreux secteurs, et elle engage la responsabilité des dirigeants. Pour savoir si vous êtes concerné, voyez notre simulateur NIS2.
Exemple d’une cyberattaque à Lyon
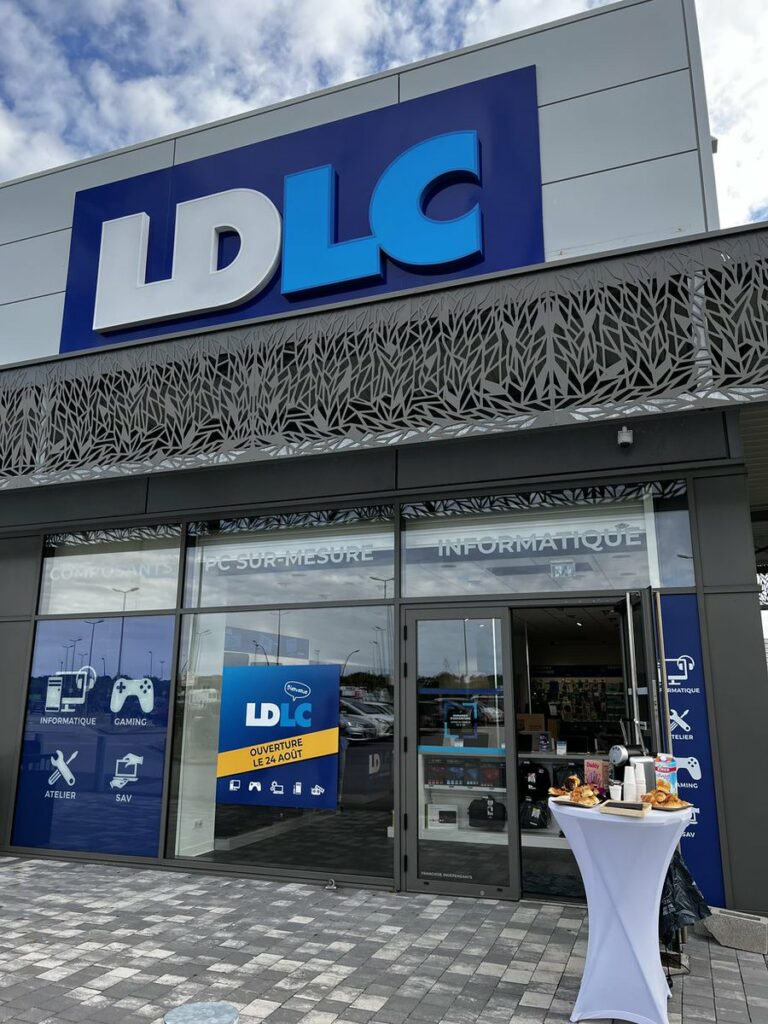
LDLC, e-commerçant lyonnais a détecté un accès non autorisé dans son système
L’attaque, revendiquée par le ransomware Ragnar Locker, a inclus la publication de captures d’écran de serveurs virtuels et d’un volume conséquent de données sur le dark web. Source
Les actions décisives
Alerte rapide et transparence
Dans un premier temps, LDLC a informé ses partenaires et collaborateurs dès la confirmation de l’intrusion, affirmant que les activités commerciales continuaient sans interruption
Désactivation sécurisée et investigation
Dans un second temps, l’entreprise a coupé les accès compromis, renforcé les mesures de protection, et lancé une analyse approfondie avec ses prestataires de sécurité
Refus du paiement de rançon
Enfin, malgré la pression des individus derrière Ragnar Locker, LDLC a refusé de céder à la demande, et a maintenu un silence stratégique lorsqu’ils ont commencé à divulguer plus de données
Les risques informatiques réels pour une PME
Hameçonnage et rançongiciels
Le rançongiciel chiffre vos fichiers et réclame un paiement pour la clé. Il arrive presque toujours par un chemin banal : une pièce jointe ouverte, un accès distant mal protégé, un mot de passe réutilisé. L’hameçonnage en est la porte d’entrée la plus fréquente, parce qu’il ne s’attaque pas à la machine mais à la personne.
Le piège, c’est qu’un message d’hameçonnage réussi ne ressemble pas à une arnaque : il imite un fournisseur connu, reprend une conversation en cours, arrive au moment où on l’attend. Voir ce qu’est un rançongiciel et le quishing par QR code.
Intrusion réseau et vol de données
Une intrusion ne se manifeste pas immédiatement. L’attaquant entre, regarde, se déplace de machine en machine, repère où sont les sauvegardes — et n’agit qu’ensuite. Ce délai entre l’entrée et l’incident est précisément ce qu’une supervision permet de rattraper.
Les points d’entrée les plus fréquents restent les mêmes : un service exposé sur internet sans authentification forte, un équipement réseau jamais mis à jour, un accès prestataire ouvert en permanence alors qu’il ne sert que ponctuellement.
L'erreur humaine, premier vecteur
La majorité des incidents que nous reprenons n’exploitent aucune faille technique sophistiquée : quelqu’un a cliqué, saisi ses identifiants sur une fausse page, ou transmis un virement sur demande d’un faux dirigeant. Ce n’est pas une question de négligence, c’est une question d’exposition.
La sensibilisation fonctionne quand elle est régulière et concrète — des exercices d’hameçonnage réels plutôt qu’une réunion annuelle. L’objectif n’est pas que personne ne clique jamais, c’est que celui qui clique le signale tout de suite.
Ce qu'il faut mettre en place, et dans quel ordre
1. Remplacer l'antivirus par un EDR
Un antivirus classique compare ce qu’il voit à une liste de menaces connues. Il ne voit donc pas ce qui n’y figure pas encore, et c’est exactement ce qu’utilise un attaquant.
Un EDR raisonne autrement : il observe le comportement des programmes et déclenche sur l’anormal — un processus qui se met à chiffrer des fichiers en masse, une élévation de privilèges inattendue. Surtout, il garde une trace de ce qui s’est passé, ce qui permet de comprendre l’incident au lieu de le subir. Voir notre comparatif des solutions EDR pour PME et la différence entre EDR et XDR.
2. Fermer les accès distants et le WiFi
Le WiFi et le VPN, deux portes souvent laissées ouvertes
Un WiFi d’entreprise qui partage la même clé depuis des années, connue de tous les anciens salariés et de tous les visiteurs, n’est pas un réseau protégé. La séparation du réseau invité et du réseau interne est la mesure la plus simple et la plus souvent absente.
Côté accès distant, le VPN reste nécessaire mais ne suffit plus seul : sans deuxième facteur d’authentification, un mot de passe volé donne un accès complet au réseau interne. Voir nos solutions de liaison sécurisée.
3. Reprendre la main sur les terminaux
Contrôler qui accède à quoi
Le principe est simple et rarement appliqué : chacun n’accède qu’à ce dont il a besoin. Dans la pratique, les droits s’accumulent au fil des changements de poste et personne ne les retire.
L’authentification à deux facteurs sur les accès sensibles — messagerie, VPN, outils de gestion — est la mesure qui apporte le plus pour l’effort le plus faible. Elle neutralise à elle seule la majorité des vols d’identifiants. Pour les smartphones et tablettes, voir la gestion des terminaux mobiles.
4. Traiter les mots de passe comme un vrai sujet
Faut-il internaliser ou externaliser sa sécurité informatique ?
Ce qu'un prestataire apporte qu'une équipe interne n'a pas
Un prestataire n’apporte pas d’abord des outils, il apporte du temps de surveillance. Une attaque se déclenche rarement aux heures de bureau, et c’est précisément le moment où une PME n’a personne devant un écran.
Un SOC managé assure cette veille en continu, avec des équipes qui voient passer les mêmes attaques chez plusieurs clients et reconnaissent un schéma avant qu’il n’aboutisse.
Le RSSI à temps partagé
Une PME de cinquante personnes n’a pas besoin d’un responsable sécurité à plein temps, mais elle a besoin que quelqu’un porte le sujet : arbitrer les priorités, tenir la feuille de route, répondre aux questionnaires des clients et des assureurs.
C’est le rôle d’un RSSI à temps partagé — quelques jours par mois, avec une vision d’ensemble. Voir notre offre de direction informatique à temps partagé.
L'infogérance, socle de tout le reste
La sécurité repose sur un socle souvent négligé : un parc à jour, des sauvegardes testées, un inventaire des machines. Sans ce socle, les outils de sécurité les plus avancés protègent un système qu’on ne connaît pas.
C’est ce que couvre l’infogérance : supervision, mises à jour, sauvegardes et support, en continu plutôt qu’en réaction.
La sécurité informatique de votre PME avec VDI
Ce que nous déployons, concrètement
Nous déployons et supervisons des solutions de sécurité pour des PME depuis Lyon. Sur la partie poste de travail et serveur, VDI distribue notamment Sophos, SentinelOne et Stormshield, et en assure la supervision.
Le choix de l’outil vient après l’état des lieux, jamais avant : c’est le parc existant, les usages et le niveau de supervision souhaité qui décident. Voir l’audit de cybersécurité.
Les couts potentiels évités
- Estimées entre 300 000 € et 1 M €
- Durée moyenne de paralysie : ≈3 semaines
Combien coûte la sécurité informatique d'une PME
Il n’y a pas de tarif unique, et méfiez-vous de qui vous en annonce un sans avoir regardé votre parc. Le budget dépend de trois choses : le nombre de postes et de serveurs à protéger, le niveau de supervision — simple alerte ou intervention 24 h/24 — et l’état du socle, car un parc non maintenu demande d’abord d’être remis à niveau.
L’ordre de grandeur se construit poste par poste, et il se compare utilement au coût d’une seule semaine d’arrêt. Voir nos tarifs d’infogérance.
Par où commencer si vous partez de zéro
Si rien n’est structuré aujourd’hui, l’ordre qui fonctionne est celui-ci : faire l’état des lieux, remettre les sauvegardes en état et les tester, activer l’authentification à deux facteurs sur les accès sensibles, puis remplacer l’antivirus par un EDR supervisé. La sensibilisation vient ensuite, en continu.
Chacune de ces étapes a une valeur en elle-même : vous n’avez pas besoin d’attendre la fin du programme pour être mieux protégé qu’hier.
- Réduction drastique des incidents
- Conformité renforcée
- Tranquillité d'esprit