Ransomware : que faire en cas d’attaque ?
Les attaques de ransomware explosent ces dernières années, touchant aussi bien les particuliers que les entreprises.
Si votre ordinateur affiche un message vous demandant une rançon en échange de la récupération de vos fichiers, pas de panique : il existe des solutions. Ransomware : que faire ?
Découvrez les étapes essentielles à suivre pour limiter les dégâts, supprimer le virus et restaurer vos données. Adopter les bons réflexes pour votre cybersécurité.
Comprendre ce qu’est un ransomware
Définition d’un ransomware
Un ransomware c’est quoi ? (ou « rançongiciel »)
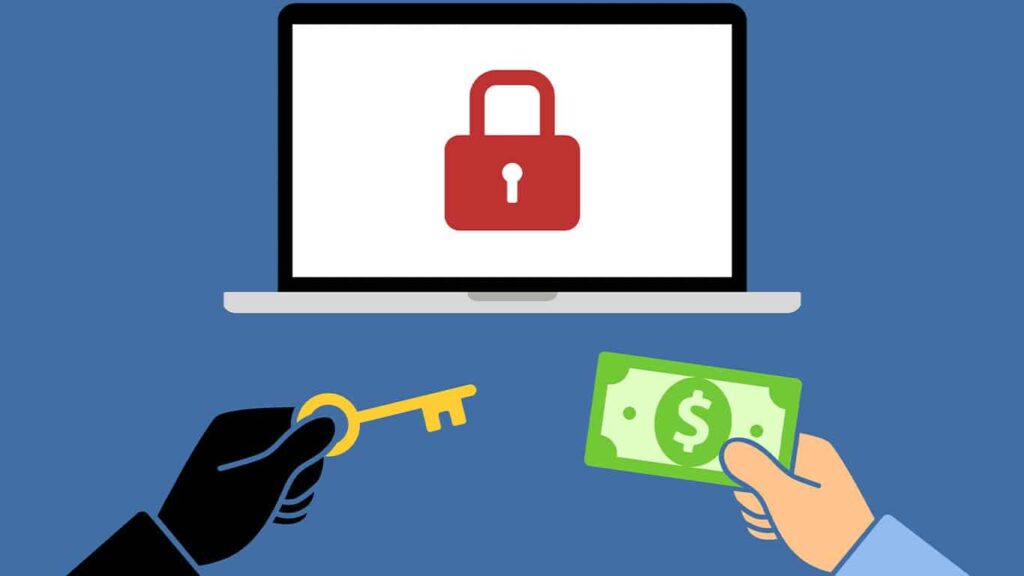
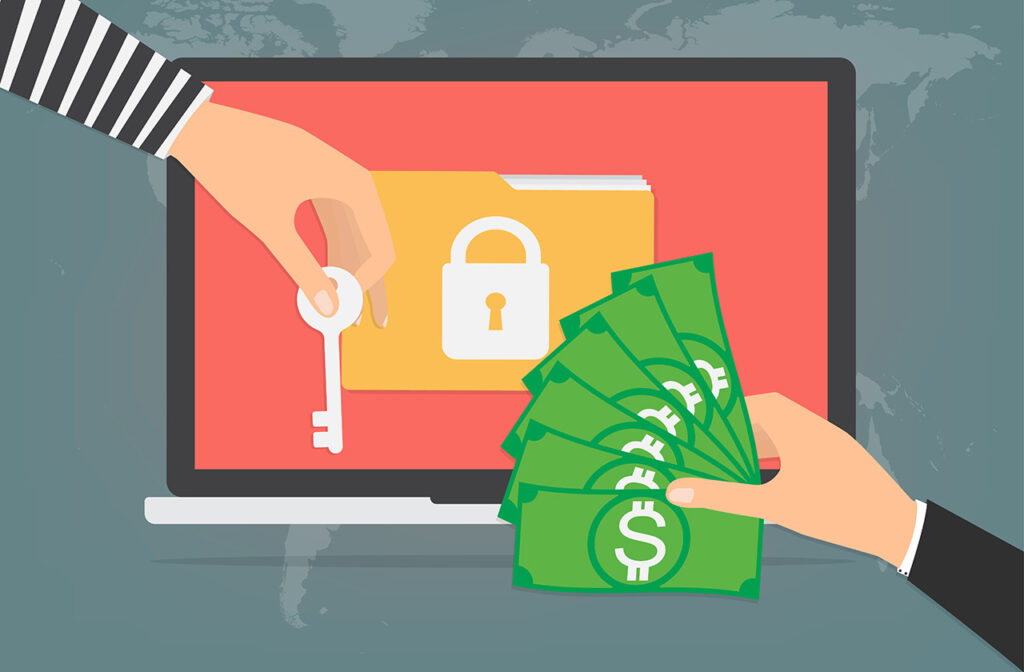
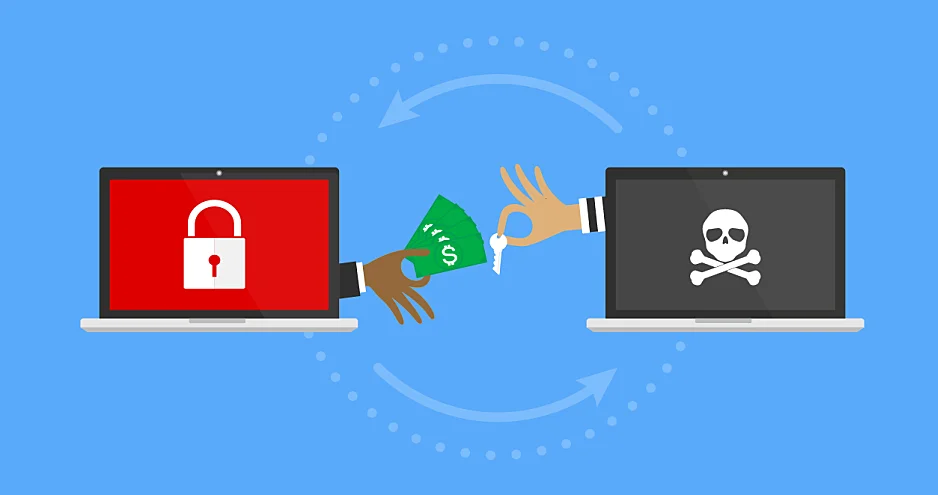
C’est un logiciel malveillant qui prend en otage les fichiers d’un utilisateur en les cryptant, puis exige une rançon pour les déverrouiller. La question « ransomware que faire » survient généralement lorsqu’un écran d’alerte s’affiche, bloquant l’accès à vos documents.
Les différents types de ransomware
Comment les ransomware infectent vos appareils
Les ransomware se propagent via des pièces jointes infectées, des logiciels piratés ou des failles de sécurité. Un simple clic sur un lien piégé peut suffire.
Que faire immédiatement après une attaque ransomware ?
Identifier les signes d’une attaque
Les symptômes sont clairs : fichiers inaccessibles, messages d’extorsion, ralentissement du système. Dès l’apparition du message de rançon, il faut agir vite.
Déconnecter les appareils du réseau
La première étape à suivre lorsqu’on se demande « ransomware que faire » est de déconnecter immédiatement l’appareil infecté d’internet et du réseau local. Cela évite la propagation du virus.
Ne jamais payer la rançon
Il est fortement déconseillé de payer la rançon. Non seulement cela finance la cybercriminalité, mais vous n’avez aucune garantie de récupérer vos données. Mieux vaut chercher des solutions de décryptage ou restaurer une sauvegarde.
Une fois la crise passée, la priorité est d’éviter la récidive : c’est l’objet de notre solution anti-ransomware.
Contacter les autorités
Signalez l’attaque à l’ANSSI ou sur cybermalveillance.gouv.fr. Ces organismes peuvent vous aider à gérer la situation et à déposer plainte.
Comment supprimer un ransomware et récupérer ses fichiers
Utiliser un antivirus ou un anti-malware
Des outils comme Malwarebytes, Kaspersky ou Bitdefender peuvent détecter et supprimer de nombreux ransomwares. Faites une analyse complète du système en mode sans échec.
Tenter la restauration système
Si vous avez activé les points de restauration système, il est parfois possible de revenir à une version antérieure de Windows.
Encore faut-il que les restaurations soient testées, ce qui explique une bonne part du prix d’une sauvegarde externalisée.
Solutions de déchiffrement
Des plateformes comme No More Ransom proposent des outils de décryptage gratuits pour certains types de ransomware. En cherchant « ransomware que faire » sur ce site, vous trouverez peut-être une solution adaptée.
Quand faire appel à un professionnel
En cas d’infection grave ou si vous n’avez aucune sauvegarde, il peut être judicieux de contacter un expert en cybersécurité.
Pour qu’une copie intacte existe et reste hors d’atteinte du chiffrement, voyez notre solution de sauvegarde externalisée.
Prévenir les futures attaques : les bonnes pratiques
Sauvegarde régulière des données
La sauvegarde est votre meilleure défense. Stockez vos fichiers importants sur un disque dur externe ou dans le cloud (avec cryptage).
Mise à jour des logiciels
Un système à jour est moins vulnérable. Appliquez les mises à jour de sécurité dès qu’elles sont disponibles.
Sensibilisation et vigilance
Apprenez à vos collaborateurs ou proches à reconnaître les emails suspects, à ne pas cliquer sur les liens douteux, et à éviter les sites peu fiables.
Installer des solutions de sécurité
Utilisez un antivirus robuste, un pare-feu et un filtre anti-spam. Certaines solutions professionnelles incluent une protection anti-ransomware proactive.
Conclusion à la question ransomware que faire ?
Ransomware : que faire ? La clé est d’agir vite, de ne jamais payer et de préparer l’avenir par la prévention. Le risque zéro n’existe pas, mais en appliquant les bonnes pratiques, vous minimisez les chances d’être victime. La cybersécurité n’est plus une option, c’est une nécessité.
Identifier la souche aide à savoir à quoi s’attendre : voir notre fiche sur LockBit.
Une sauvegarde déconnectée est la seule protection qui résiste à un rançongiciel : notre guide de la sauvegarde informatique explique ce que la règle 3-2-1 y ajoute.
Redémarrer après une attaque suppose un dispositif préparé à froid : voir notre guide du PRA informatique.